VERSCHLÜSSELUNG ERKLÄRT
Auf Ihrem Gerät verschlüsselt.Auf Ihrem Gerät geprüft.
Ihr Gerät verschlüsselt Dateiinhalte und sensible Metadaten vor dem Hochladen. Beim Öffnen einer Datei prüft und entschlüsselt es diese Daten. Diese Seite erklärt die Dateiverschlüsselung, die Schlüsselverwaltung und unser Tink-kompatibles Streaming-Format.
Öffentlichen Kryptografie-Code erkunden- Dateien und Schlüsselhüllen
- AES-256-GCM
- Schlüsselableitung aus Passphrase
- Argon2id
- Streaming-Format
- Tink-kompatibel
Von Ihrem Gerät zum Speicher
Diagramm in voller Größe öffnen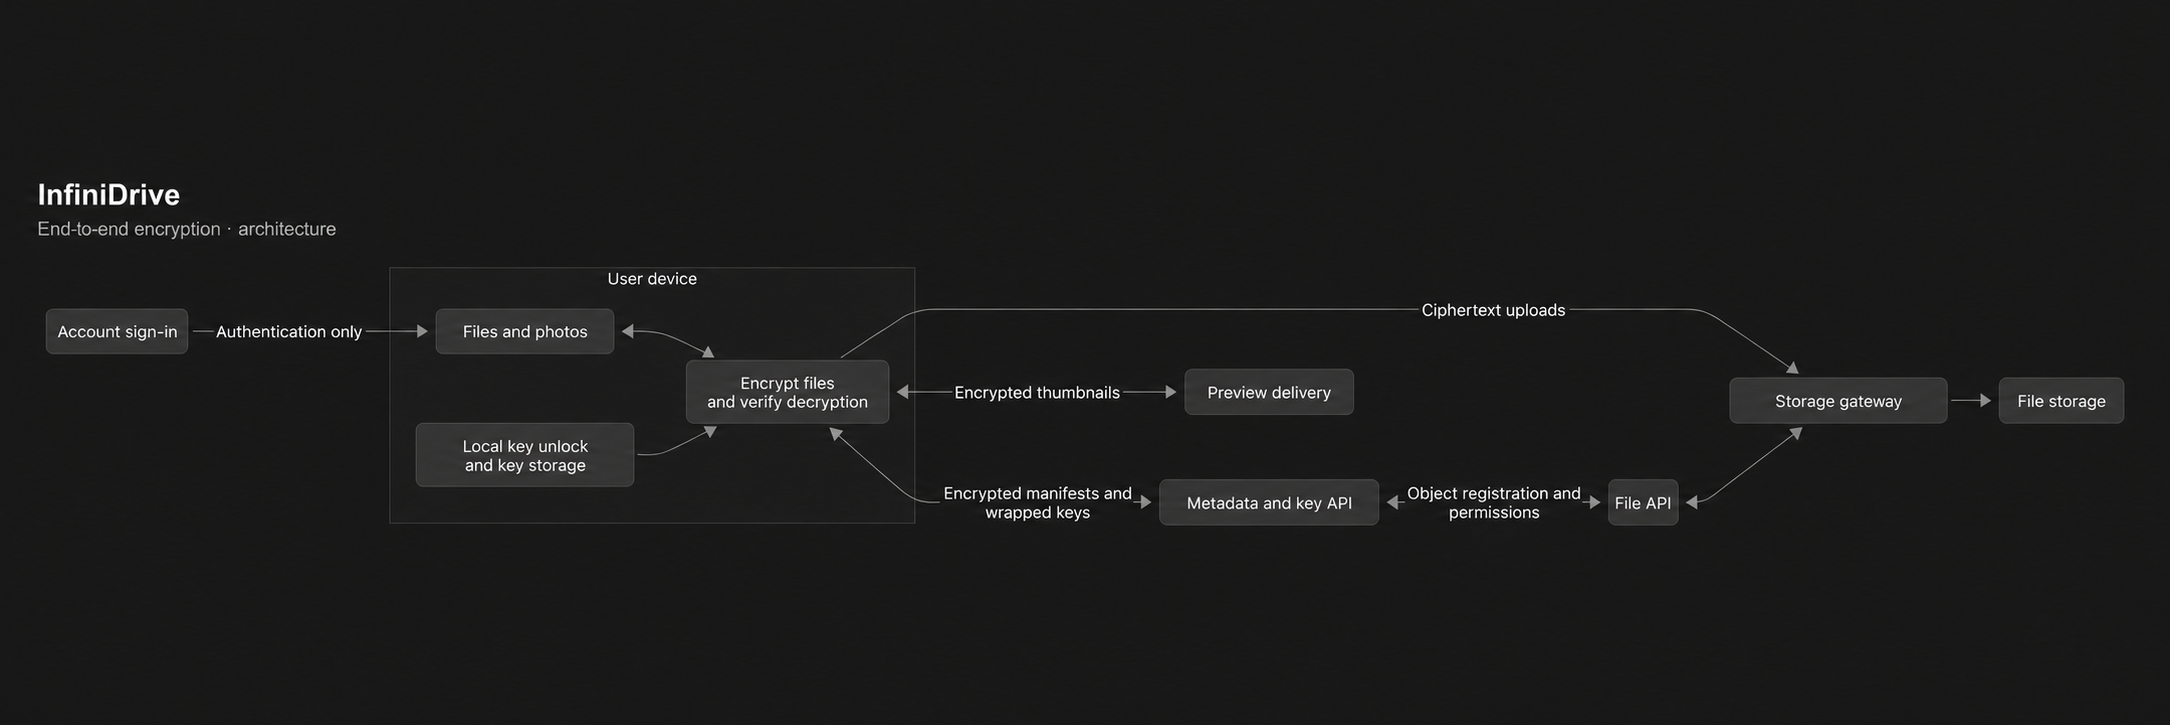
01
Anmeldung und Entschlüsselung sind getrennt
Durch die Anmeldung kann der Dienst Ihr Konto zuordnen und Zugriffsberechtigungen durchsetzen. Das Entsperren eines verschlüsselten Laufwerks erfolgt lokal mit einer Verschlüsselungspassphrase, einem Wiederherstellungsschlüssel oder einem unterstützten Verschlüsselungs-Passkey. Die Kontoanmeldung allein liefert nicht das Geheimnis, das zum Entschlüsseln des Laufwerks erforderlich ist.
02
So werden Ihre Schlüssel erstellt und entsperrt
Bei der Kontoeinrichtung erzeugt das Gerät einen zufälligen 256-Bit-Wurzelschlüssel und ein ECDSA-P-256-Signaturschlüsselpaar. Der Wurzelschlüssel und der private Signaturschlüssel werden in einem verschlüsselten Kontoschlüsselpaket aufbewahrt. Der Server erhält verschlüsselte Kopien dieses Pakets und den öffentlichen Prüfschlüssel.
Die Verschlüsselungspassphrase wird mit Unicode NFKC normalisiert und von Argon2id mit einem zufälligen 16-Byte-Salt, 64 MiB Arbeitsspeicher, 3 Iterationen und Parallelität 4 verarbeitet. Der daraus entstehende 256-Bit-Schlüssel schützt das Kontoschlüsselpaket mit AES-GCM. Diese Parameter verlangsamen das Erraten von Passwörtern; eine starke, einzigartige Passphrase bleibt dennoch wichtig.
Ein separat erzeugter zufälliger 256-Bit-Wiederherstellungsschlüssel schützt eine weitere Kopie desselben Pakets. Beim Ändern der Passphrase wird das Paket neu verschlüsselt verpackt; nicht jede gespeicherte Datei wird neu verschlüsselt. Auf unterstützten Authentifikatoren liefert WebAuthn PRF Material für eine separate Passkey-Entsperrhülle. Ein Passkey, der nur zur Kontoanmeldung dient, ist nicht automatisch ein Verschlüsselungs-Passkey.
Das erneute Verpacken widerruft kein altes Schlüsselpaket, das jemand bereits kopiert hat und entsperren kann. Das Entfernen eines Verschlüsselungs-Passkeys verhindert künftige Abrufe seiner Schlüsselhülle, kann jedoch keine Schlüssel löschen, die ein entsperrter Client bereits erhalten hat.
Bewahren Sie den Wiederherstellungsschlüssel an einem sicheren Ort außerhalb des Laufwerks auf. Wenn Sie alle nutzbaren Entsperrmethoden und alle entsperrten Geräte verlieren, lassen sich die verschlüsselten Daten möglicherweise nicht mehr wiederherstellen. Das Zurücksetzen der Kontoanmeldung stellt die Verschlüsselungsschlüssel nicht wieder her.
03
Dateiverschlüsselung und die Rolle von Google Tink
Jede neue Dateirevision erhält einen neuen zufälligen 256-Bit-Inhaltsschlüssel. Dateien werden in authentifizierten Segmenten verschlüsselt. So können Clients große Dateien hochladen und einen angeforderten Bereich lesen, ohne zuvor die gesamte Datei zu entschlüsseln. Jedes Segment wird geprüft, bevor sein Klartext freigegeben wird.
InfiniDrive implementiert ein Übertragungsformat, das mit dem Streaming-AEAD-Profil RAW AES256_GCM_HKDF_1MB von Google Tink kompatibel ist. HKDF-SHA-256 leitet aus dem Inhaltsschlüssel und einem neuen Salt einen AES-Schlüssel pro Stream ab. Segment-Nonces kombinieren ein zufälliges Präfix, den Segmentindex und eine Kennzeichnung des letzten Segments. Das Format authentifiziert die Position der Segmente und den Abschluss des Streams.
Die Kompatibilität mit Google Tink wird durch Verschlüsselungs- und Entschlüsselungstests in beide Richtungen geprüft.
| Komponente | Implementierung |
|---|---|
| Kennung des Übertragungsformats | infinidrive-tink-aes256-v1 |
| Dateistream | AES-256-GCM + HKDF-SHA-256; kompatibel mit RAW AES256_GCM_HKDF_1MB |
| Größe verschlüsselter Segmente | 1.048.576 Bytes (1 MiB); einschließlich eines 16-Byte-Authentifizierungstags |
| Stream-Header | 40 Bytes: Headerlänge, 32-Byte-Salt, 7-Byte-Nonce-Präfix |
| Schlüssel- und Metadatenhüllen | AES-256-GCM; zufällige 12-Byte-Nonce; 128-Bit-Authentifizierungstag |
| Passphrase-KDF | Argon2id: 65.536 KiB Arbeitsspeicher, 3 Iterationen, Parallelität 4, 16-Byte-Salt |
| Schlüsseltrennung | HKDF-SHA-256 mit zweckspezifischem Kontext |
| Signaturen | ECDSA P-256 mit SHA-256 |
04
Metadaten, Signaturen und Versionsprüfungen
Dateinamen und Inhaltsmetadaten werden getrennt von den Dateibytes verschlüsselt. Inhaltsschlüssel werden in Hüllen mit authentifizierter Verschlüsselung verpackt. Der Kontext bindet geschützte Daten an ihr Konto, ihren Knoten, ihre Revision und ihren Zweck. Das verringert das Risiko, ein gültiges verschlüsseltes Objekt an der falschen Stelle zu akzeptieren.
ECDSA-P-256-Signaturen mit SHA-256 schützen Manifeste und Kontovorgänge. Clients prüfen Signaturen, Objektidentitäten und den Revisionskontext, bevor sie Inhalte zugänglich machen. Verlaufsprüfungen vergleichen Serverantworten mit lokal gespeicherten Prüfpunkten, um Rücksetzungen oder widersprüchliche Verläufe im Verhältnis zu dem zu erkennen, was das betreffende Gerät bereits gesehen hat.
Ein neues Gerät benötigt einen vertrauenswürdigen Ausgangszustand. Lokale Prüfpunkte sind kein globaler Schlüsseltransparenzdienst. Signaturen allein können nicht garantieren, dass ein Server jedem Gerät denselben Verlauf zeigt.
05
Fotos, Vorschauen und Freigabelinks
Unterstützte Clients erzeugen Bild- und Videovorschauen lokal. Eine Vorschau besitzt einen eigenen zufälligen Revisionsschlüssel und wird vor dem Hochladen verschlüsselt. Ihre verschlüsselten, signierten Metadaten binden sie an die Revision der Quelldatei. Die Vorschauauslieferung speichert und überträgt verschlüsselte Bytes; der Client prüft und entschlüsselt das Bild.
Ein verschlüsselter öffentlicher Link enthält sein Entschlüsselungsgeheimnis im URL-Fragment nach dem Zeichen #. Browser senden dieses Fragment nicht in der HTTP-Anfrage an den Server. Der Browser des Empfängers verwendet das Geheimnis lokal, um den freigegebenen Inhalt zu entsperren.
Der Link enthält außerdem einen separaten Zugriffstoken, den der Client zur Autorisierung des Abrufs an den Dienst sendet, sowie einen Hashwert, der den signierten Freigabedatensatz festlegt. Die verschlüsselte Freigabeberechtigung enthält Schlüssel für die ausgewählten Dateirevisionen, nicht den Wurzelschlüssel des Kontos. Ein Freigabelink verweist auf einen schreibgeschützten Snapshot dieser Revisionen.
Jeder, der den vollständigen Link besitzt, kann dessen Geheimnis nutzen. Behandeln Sie den Link daher wie den Zugriff auf die Datei selbst. Das Widerrufen eines Links kann künftige Zugriffe über den Dienst verhindern, aber keine Kopie löschen, die ein Empfänger bereits heruntergeladen oder entschlüsselt hat.
06
Wo Schlüssel und lesbare Dateien gespeichert werden
Native Clients können entsperrte Kontoschlüssel mit dem Schutz des Betriebssystems speichern: Keychain auf Apple-Plattformen, sicherer Speicher auf Basis von Android Keystore und benutzerbezogenes DPAPI unter Windows. Während der Entschlüsselung benötigt die App nutzbare Schlüssel; der Betriebssystemspeicher macht ein kompromittiertes, entsperrtes Gerät nicht sicher.
Das Sperren des Laufwerks und die Abmeldung schränken die weitere Nutzung seiner Schlüssel ein. Lesbare Dateien, die bereits über Finder, Explorer, einen Export oder eine andere App heruntergeladen wurden, können auf dem Datenträger verbleiben. Für lokale Dateien, Miniaturbild-Caches des Betriebssystems, Sicherungskopien und andere Apps gelten eigene Schutz- und Aufbewahrungsregeln.
Öffentlichen Kryptografie-Code prüfen
Laden Sie den Kryptografie-Quellcode herunter, einschließlich synthetischer Testfälle und einer Testumgebung für die Interoperabilität mit Google Tink.
Das Archiv enthält Dateistreaming, Schlüsselhüllen, Signaturen, Knoten- und Freigabeformate, Vorschau-Metadaten und Hilfsfunktionen für Passkey-Hüllen sowie Abhängigkeiten mit festgelegten Versionen und eine Anleitung zur Testausführung. Die Kryptografiemodule aus dem Produktivbetrieb wurden unverändert kopiert; die Einstiegspunkte des Pakets wurden für diese Veröffentlichung eingeschränkt.
522accd052f0f23b0239973ff8be604d2a7eef11c1fd411852ed9609bab1b9edDies ist eine Momentaufnahme des Kryptografie-Quellcodes, nicht der vollständige Client oder Server. Anwendungsoberflächen, Bereitstellungskonfiguration, Dienstkommunikation, Schlüsselspeicherung auf Geräten und die vollständige Einbindung der Verlaufsprüfungen sind nicht enthalten. Die separaten Dart- und Swift-Implementierungen gehören nicht zu diesem Download. Lizenz: AGPL-3.0-only; Hinweise zu Abhängigkeiten sind enthalten.